Résumé
L’authentification des emails est devenue indispensable pour les entreprises qui s’appuient sur l’email pour communiquer avec leurs clients, activer leurs utilisateurs et générer du chiffre d’affaires. Mais à mesure que les messages transitent par des infrastructures de plus en plus complexes, les mécanismes d’authentification traditionnels montrent certaines limites.
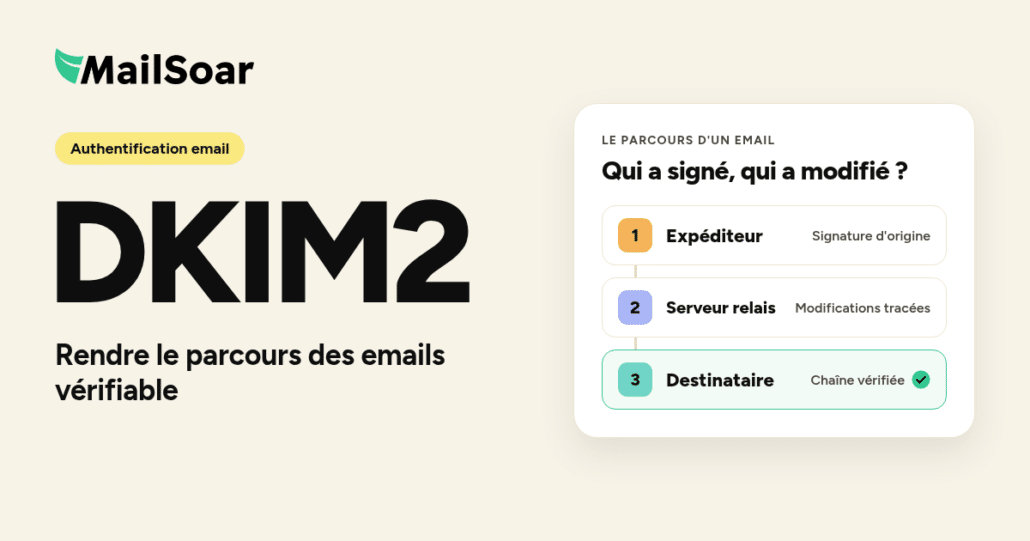
DKIM2 est une proposition d’évolution de l’authentification email qui vise à rendre le parcours des messages plus vérifiable, de leur émission jusqu’à leur réception.
Pour les équipes CRM, marketing et techniques, cette évolution mérite d’être suivie. Elle pourrait améliorer la traçabilité des messages, faciliter l’analyse de certaines anomalies d’authentification et renforcer la confiance entre les systèmes qui acheminent les emails.
Dans cet article, MailSoar décrypte le fonctionnement de DKIM2, ses différences avec DKIM et ses implications potentielles pour la délivrabilité email.
1. Qu’est-ce que DKIM2 ?
Pour comprendre DKIM2, il faut d’abord revenir sur DKIM (DomainKeys Identified Mail), l’un des principaux protocoles d’authentification des emails.
DKIM permet à un expéditeur d’associer une signature cryptographique à un message. Le serveur de réception peut vérifier cette signature à l’aide d’une clé publique publiée dans les enregistrements DNS du domaine expéditeur.
Cette vérification contribue à établir que le message a été signé par un domaine donné et que les parties couvertes par la signature n’ont pas été modifiées d’une manière qui invalide celle-ci.
DKIM fait partie des trois mécanismes d’authentification des emails majeurs, avec :
- SPF (Sender Policy Framework) : indique quels serveurs sont autorisés à envoyer des emails pour un domaine.
- DKIM (DomainKeys Identified Mail) : permet de vérifier une signature cryptographique associée au message.
- DMARC (Domain-based Message Authentication, Reporting, and Conformance) : s’appuie sur SPF et DKIM pour vérifier notamment l’alignement des domaines et définir une politique de traitement des messages qui échouent aux contrôles.
Ces mécanismes sont essentiels, mais ils ne fournissent pas à eux seuls un historique complet du parcours d’un email. C’est précisément l’une des limites que DKIM2 cherche à traiter.
Développé au sein du groupe de travail DKIM de l’IETF (Internet Engineering Task Force), avec des auteurs issus de Yahoo, Google et Fastmail, DKIM2 vise à permettre aux différents systèmes qui prennent en charge un message de documenter leur intervention grâce à des signatures cryptographiques successives.
À retenir : DKIM2 ne doit pas être considéré comme un remplacement immédiat de DKIM. Il s’agit d’une spécification en cours d’élaboration, dont l’adoption et les modalités de déploiement restent à suivre.
Un terme vous échappe ? Retrouvez DKIM2 et plus de 80 autres définitions dans notre glossaire de la délivrabilité.
2. Quelles sont les limites de DKIM que DKIM2 cherche à résoudre ?
DKIM est un mécanisme éprouvé et indispensable à l’authentification des emails. Ses limites tiennent surtout au périmètre de ce qu’il permet de vérifier.
Une signature valide ne garantit pas que le message est destiné à son destinataire actuel
Une signature DKIM valide établit un lien cryptographique entre un domaine signataire et certaines parties du message. Elle ne prouve pas, à elle seule, que le message a été envoyé au destinataire qui le reçoit finalement.
Un message légitime signé peut, par exemple, être capturé puis renvoyé à d’autres destinataires. Cette pratique est appelée replay attack, ou attaque par rejeu.
DKIM2 vise à renforcer la capacité des systèmes de réception à détecter les réutilisations inattendues d’un message, notamment en tenant compte de sa destination prévue.
DKIM ne retrace pas l’ensemble du parcours du message
Un email ne passe pas nécessairement directement du serveur expéditeur au serveur de réception. Il peut traverser plusieurs infrastructures : passerelles de sécurité, services de transfert, listes de diffusion ou systèmes intermédiaires.
Une signature DKIM classique ne constitue pas un historique cryptographique complet de toutes ces interventions. DKIM2 propose de permettre aux systèmes participants de signer successivement les informations relatives au message et à son traitement. L’objectif : rendre ce parcours plus facilement vérifiable.
Le transfert et la modification des messages peuvent invalider DKIM
Certains systèmes intermédiaires modifient légitimement les emails : ajout d’une signature en pied de message, réécriture d’en-têtes, modification du contenu ou transformation liée à une liste de diffusion.
Ces opérations peuvent invalider une signature DKIM, selon les éléments signés et la nature des modifications. Cela complique parfois l’interprétation des résultats d’authentification : un échec ne signifie pas nécessairement qu’un message est malveillant.
DKIM2 vise à documenter les transformations réalisées par les systèmes intermédiaires, afin de permettre aux systèmes de réception de vérifier le message et son historique de traitement. Il ne s’agit pas de supprimer toutes les erreurs d’authentification, mais de fournir davantage de contexte pour les interpréter.
3. Comment fonctionne DKIM2 ?
Le principe de DKIM2 repose sur une chaîne de signatures et d’informations cryptographiques associées aux différentes étapes du parcours d’un message.
L’email est signé
Le système émetteur produit une représentation cryptographique du message et des informations liées à sa transmission.
Les systèmes intermédiaires documentent leur intervention
Les systèmes participants peuvent ajouter leur signature et documenter les modifications apportées au message.
Le serveur de réception vérifie la chaîne
Il peut vérifier les signatures successives et examiner les transformations déclarées au cours du parcours.
La spécification actuelle de DKIM2 repose notamment sur deux éléments :
- Le champ Message-Instance : il contient des empreintes cryptographiques représentant certains éléments du message à une étape donnée. Il peut également inclure des informations permettant de reconstituer l’état antérieur du message après certaines modifications documentées.
- Les signatures DKIM2 successives : chaque système participant peut ajouter une signature qui établit son intervention et s’articule avec les informations cryptographiques précédentes.
L’ensemble forme une chaîne vérifiable, destinée à aider le système de réception à comprendre qui a traité le message et quelles modifications ont été apportées.
La spécification prévoit également des mécanismes visant à mieux lier les messages à leur destination et à limiter l’envoi de notifications d’échec de livraison aux systèmes réellement impliqués dans leur transmission. Ces mécanismes dépendent toutefois de la mise en œuvre du protocole par les systèmes concernés : ils ne garantissent pas que tous les intermédiaires participeront à cette chaîne.
4. Quel impact DKIM2 pourrait-il avoir sur la délivrabilité email ?
Pour les professionnels de la délivrabilité, l’intérêt de DKIM2 ne réside pas seulement dans une nouvelle méthode d’authentification. Il tient aussi à la possibilité de mieux comprendre le parcours d’un message et les responsabilités des systèmes qui le traitent. Plusieurs évolutions potentielles méritent d’être suivies.
Une meilleure compréhension du parcours des emails
Lorsqu’un email n’arrive pas en boîte de réception, l’analyse peut nécessiter l’examen des en-têtes, des résultats d’authentification, de l’infrastructure d’envoi et des éventuelles transformations du message. Une chaîne de traitement vérifiable pourrait apporter des informations supplémentaires pour identifier l’origine de certaines anomalies.
Cet apport pourrait être particulièrement intéressant pour les entreprises qui utilisent plusieurs prestataires d’envoi ou des infrastructures complexes.
Une meilleure détection de certaines attaques par rejeu
La réutilisation non autorisée de messages légitimes peut contribuer à des abus de messagerie. En renforçant la vérification du lien entre un message et sa destination, DKIM2 vise à faciliter la détection de certains scénarios de rejeu.
Cela pourrait contribuer à la protection des domaines et de leur réputation, sans pour autant empêcher toutes les formes d’usurpation ou d’abus.
Une meilleure traçabilité des erreurs de livraison
Les rebonds (bounces) et les notifications d’échec de livraison sont des informations importantes pour les équipes techniques. DKIM2 vise à rendre plus vérifiable la participation des différents systèmes à la transmission d’un message, afin de mieux encadrer l’attribution des notifications de livraison.
Cela pourrait faciliter certaines investigations opérationnelles, sans résoudre à lui seul tous les problèmes de traitement des rebonds.
Davantage de contexte lors des modifications de messages
Lorsqu’un transfert ou une liste de diffusion modifie un email, la signature DKIM initiale peut échouer. DKIM2 cherche à permettre aux systèmes de réception de vérifier les transformations documentées et de disposer d’un historique plus complet du message. L’objectif : mieux distinguer les modifications légitimes des changements inexpliqués.
Attention : DKIM2 ne garantit pas un meilleur placement en inbox. La délivrabilité dépend toujours de plusieurs facteurs : réputation du domaine et de l’adresse IP, qualité des listes, engagement des destinataires, taux de plaintes pour spam, pratiques d’envoi et respect des exigences des fournisseurs de messagerie. DKIM2 vise à améliorer certains aspects de l’authentification et de la traçabilité ; son impact concret sur les décisions de filtrage reste à établir.
5. DKIM2 : que doivent faire les entreprises dès maintenant ?
La bonne approche consiste à suivre le développement de DKIM2 tout en consolidant les fondamentaux de son infrastructure email. À ce stade, il n’est pas nécessaire de bouleverser une configuration existante pour adopter une spécification encore en évolution. Voici les priorités à retenir.
Vérifier la configuration SPF, DKIM et DMARC
Assurez-vous que tous les services autorisés à envoyer des emails pour votre entreprise sont correctement configurés. Vérifiez notamment la validité des enregistrements DNS, les résultats d’authentification et l’alignement des domaines utilisés pour SPF, DKIM et DMARC.
Une configuration incorrecte peut fragiliser l’authentification et exposer le domaine à des usages non autorisés.
Cartographier l’ensemble de votre infrastructure d’envoi
Les emails peuvent être envoyés depuis de nombreux outils : CRM, plateforme de marketing automation, solution transactionnelle, outil de support client ou infrastructure interne. Identifiez les domaines, sous-domaines, adresses IP et prestataires utilisés pour chaque type d’envoi.
Cette cartographie est essentielle pour éviter les oublis de configuration et maintenir une politique d’authentification cohérente.
Surveiller la réputation et le placement en inbox
L’authentification ne suffit pas à assurer la délivrabilité. Suivez régulièrement les indicateurs clés : placement en inbox et en spam, réputation d’expéditeur, taux de plaintes, rebonds, présence sur les blacklists et évolution de l’engagement.
Une surveillance continue de la délivrabilité permet de détecter les dégradations avant qu’elles n’affectent durablement la performance des campagnes.
Examiner les transferts et les modifications de messages
Si vos emails transitent par des passerelles de sécurité, des listes de diffusion ou des systèmes de transfert, vérifiez les effets de ces traitements sur les résultats d’authentification. Il est important de distinguer une modification légitime d’un problème de configuration ou d’un comportement potentiellement malveillant.
Suivre l’évolution de la spécification
DKIM2 est un projet en cours au sein de l’IETF. La version publiée le 28 août 2026 est un Internet-Draft actif, dont l’expiration est prévue le 1er mars 2027. Son statut et son contenu sont susceptibles d’évoluer, comme l’a montré le parcours de DMARCbis, la nouvelle version de DMARC.
Consultez la spécification DKIM2 sur le site de l’IETF pour suivre les dernières versions.
6. DKIM vs DKIM2 : quelles différences ?
| Critère | DKIM | DKIM2 |
|---|---|---|
| Signature cryptographique | Oui | Oui |
| Vérification de l’intégrité des éléments signés | Oui | Oui, avec une approche fondée sur des empreintes du message |
| Historique des interventions successives | Pas de chaîne complète native | Conçu pour établir une chaîne vérifiable |
| Traçabilité des modifications intermédiaires | Limitée | Conçu pour documenter certaines transformations |
| Détection des attaques par rejeu | Pas de protection générale native | Conçu pour faciliter leur détection |
| Statut | Standard établi (RFC 6376) | Spécification en cours d’élaboration (Internet-Draft IETF) |
7. Le point de vue de MailSoar : l’authentification ne suffit pas à garantir la délivrabilité
Une entreprise peut disposer d’une configuration SPF, DKIM et DMARC correcte tout en rencontrant des problèmes de placement en inbox. Une réputation d’expéditeur dégradée, des taux de plaintes élevés, une baisse de l’engagement ou des pratiques d’envoi inadaptées peuvent continuer à pénaliser ses performances.
C’est pourquoi la délivrabilité doit être abordée comme un enjeu à la fois technique et stratégique.
Chez MailSoar, nous analysons les causes profondes des problèmes de délivrabilité. Nos audits de délivrabilité email examinent notamment :
- L’authentification et l’infrastructure d’envoi, pour identifier les erreurs de configuration et les risques techniques.
- La réputation des domaines et des adresses IP, pour comprendre les signaux susceptibles d’affecter le filtrage.
- Le placement en inbox, pour mesurer où arrivent réellement les emails.
- L’engagement et les pratiques d’envoi, pour identifier les comportements qui peuvent fragiliser les performances.
Cette analyse permet de définir des actions adaptées à la situation de chaque entreprise, puis de suivre leur impact dans le temps.
DKIM2 est une évolution intéressante à suivre, car elle s’attaque à certaines limites de l’authentification email traditionnelle. Mais les entreprises n’ont pas besoin d’attendre l’adoption d’un nouveau protocole pour améliorer leur délivrabilité. La priorité reste de disposer d’une infrastructure fiable, de comprendre les signaux qui influencent le placement en inbox et de surveiller les performances dans la durée.
Vous souhaitez comprendre ce qui empêche vos emails d’atteindre la boîte de réception ? Échangez avec un expert MailSoar pour évaluer votre configuration et identifier les actions prioritaires.